2026년 9월 26일
클락-윌슨 (Clark-Wilson) 모델과 만리장성 (Chinese Wall) 모델
1. 강제적 접근 통제 (MAC) 모델의 개요
- MAC: Mandatory Access Control
(1) 강제적 접근 통제 모델의 개념
| 개념 | 특징 |
|---|---|
| 사용자의 보안 등급과 정보의 보안 수준을 상호 비교하여 정보에 접근하는 권한을 제어하는 접근 통제 보안 모델 | – 중앙 관리자가 정책 기반 일괄 통제 – 보안 등급과 인가 권한 비교해 제어 |
(2) 강제적 접근 통제 모델의 유형
| 유형 | 핵심 기능 | 설명 |
|---|---|---|
| 벨라파듈라 모델 (BLP Model) | 기밀성 보장 | – 사용자는 자신보다 높은 보안 수준의 정보를 읽을 수 없고, 낮은 보안 수준의 정보에 기록할 수 없음 (No Read-Up / No Write-Down) |
| 비바 모델 (Biba Model) | 무결성 보장 | – 사용자는 자신보다 낮은 보안 수준의 정보를 읽을 수 없고, 높은 보안 수준의 정보에 기록할 수 없음 (No Read-Down / No Write-Up) |
| 클락윌슨 모델 (Clark and Wilson Model) | 상업 환경의 무결성 보장 | – 정의된 트랜잭션과 직무 분리를 적용하여, 사용자가 직접 데이터에 접근하지 못하고 제어 프로그램(TP)을 통해 변경 |
| 만리장성 모델 (Chinese Wall Model) | 이해상충 관계 접근 제한 | – 동일 조직 내에서 서로 상충되는 이해관계나 경쟁 관계에 있는 고객의 정보에 접근하는 것을 제한 |
- 강제적 접근 통제 (MAC, Mandatory Access Control) 모델은 임의적 접근 통제(DAC, Discretionary Access Control) 환경에서 사용자가 자신의 권한을 타인에게 임의로 넘겨 발생한 정보 유출 보안 취약점을 해결하고, 군사/정부 기관 등에서 기밀성과 무결성을 엄격히 통제하기 위해 등장
2. 클락-윌슨 모델 (Clark-Wilson Model)
(1) 클락-윌슨 모델의 개념
| 개념 | 상업용 정보의 무결성 보장을 위해 변환 절차(TP)와 무결성 검증 절차(IVP)를 통해서만 데이터 수정을 허용하는 접근 통제 보안 모델 | |
|---|---|---|
| 개념도 | 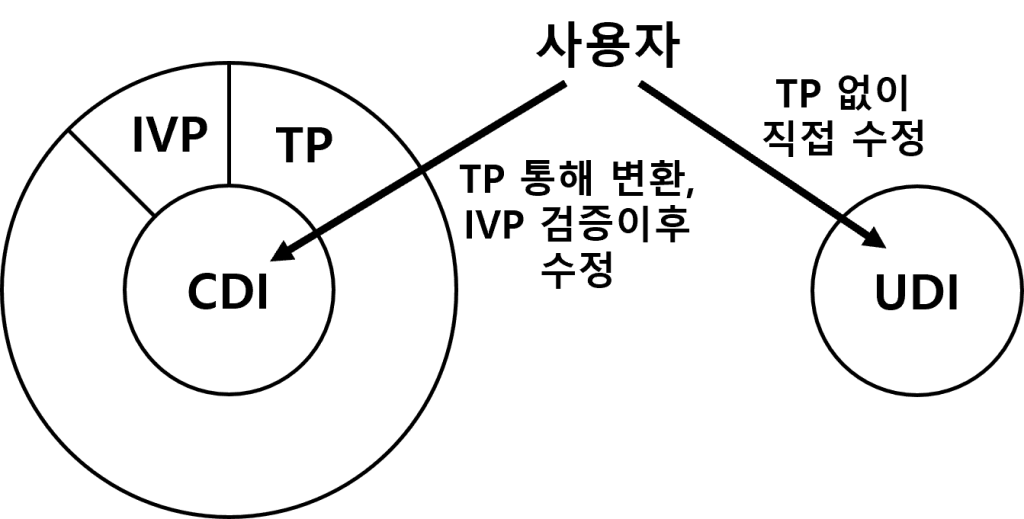 – 사용자는 무결성 불필요 데이터(UDI)에는 직접 수정 가능하고, 무결성이 필요한 데이터(CDI)에는 변환 절차(TP)를 통해 변환 및 무결성 검증 절차(IVP)를 통해 검증 후 수정 가능 | |
| 구성요소 | UDI (Unconstrained Data Item) | – 무결성 불필요 데이터 (TP 없이 수정 가능) |
| CDI (Constrained Data Item) | – 무결성 필수 데이터 (TP 없이 수정 불가) | |
| TP (Transform Procedure) | – 상태 변환 작업, 절차 | |
| IVP (Integrity Verification Procedure) | – 지속적으로 CDI의 무결성 관리 | |
(2) 클락-윌슨 모델의 메커니즘
| 구분 | 메커니즘 | 상세 동작 방식 |
|---|---|---|
| 원리 | TP 기반 수정 허용 | – 사용자가 데이터에 직접 접근불가, 변환 절차(TP)와 무결성 검증 절차(IVP)를 통해서만 수정 허용 |
| 트랜잭션 기반 | – 데이터를 특정 상태에서 다른 상태로 트랜잭션을 통해 변경 | |
| 보안 규칙 | No Direct Access | – 주체(사용자)는 보호 대상 데이터(CDI)를 직접 수정 불가 – 반드시 검증된 프로그램인 변환 절차(TP)를 거쳐서만 접근 가능 |
| No Unauthorized Modification | – 무결성 인증 규칙에 미등록 주체/절차는 데이터 변경 불가 – 권한 집중된 사용자의 무단 변조 방지를 위해 작업 권한 분리 |
- 클락윌슨 모델은 금융, 회계 데이터와 같은 기밀성 유지 보다 무결성 유지(자료의 변조방지)가 더 중요한 경우 사용
3. 만리장성 모델 (Chinese Wall Model)
(1) 만리장성 모델의 개념
| 개념 | 사용자의 이전 접근 이력을 기반으로 이해상충 관계에 있는 그룹의 데이터 접근을 동적으로 차단하는 모델 |
|---|---|
| 개념도 | 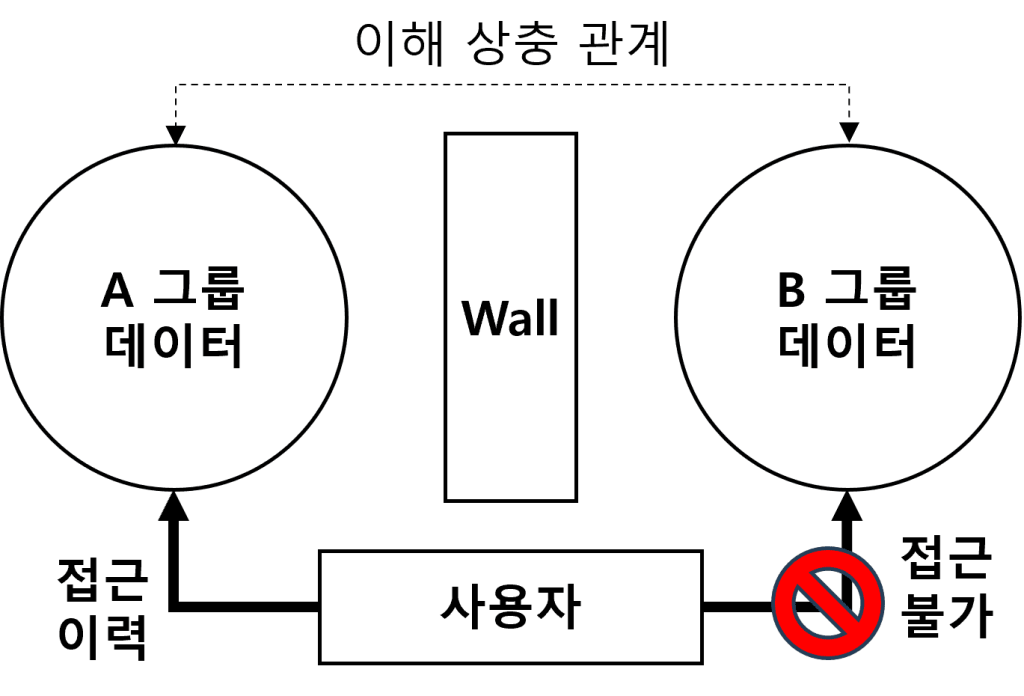 – 사용자의 이전 데이터 접근 이력을 바탕으로 이해 상충 관계의 그룹에 속한 다른 데이터 접근을 동적으로 차단 |
(2) 만리장성 모델의 메커니즘
| 구분 | 메커니즘 | 상세 동작 방식 |
|---|---|---|
| 원리 | 동적 데이터 통제 | – 사용자의 이전 데이터 접근 이력을 바탕으로 이해 상충 관계의 그룹에 속한 다른 데이터 접근을 동적으로 차단 |
| 타 그룹 정보 접근 이력 감시 | – 특정 그룹과 경쟁 관계에 있는 다른 그룹의 정보 접근이력이 없어야 데이터에 수정 권한 부여 | |
| 보안 규칙 | No Read-Conflict | – 충돌 정보 읽기 금지, 사용자가 특정 그룹의 데이터 접근 시 이해상충 그룹의 모든 데이터 읽기 접근이 동적 즉시 차단 |
| No Write-Across | – 교차 기록 금지, 사용자가 특정 그룹의 데이터에 접근한 이력 존재 시 다른 그룹 데이터에 기록 금지 |
- 만리장성 모델은 과거에 취득한 정보가 기록 과정을 통해 간접 유출되거나 정보가 혼합되는 것을 차단하여 주체/객체 간 이해충돌을 방지하는 정보흐름모델 기반 접근통제 제공
4. 클락-윌슨 모델과 만리장성 모델 비교
| 비교 항목 | 클락-윌슨 (Clark-Wilson) 모델 | 만리장성(Chinese Wall) 모델 |
|---|---|---|
| 주요 목표 | 무결성 보장 및 내부 부정 방지 | 이해상충 방지 및 기밀성 보장 |
| 메커니즘 | 절차적 통제: TP 및 직무 분리 | 동적 이력 통제: 데이터 접근 이력 기반 통제 |
| 통제 방식 | 정적 규칙: 역할과 승인된 트랜잭션 | 동적 규칙: 행동에 따른 실시간 권한 통제 |
| 데이터 접근 | 사용자 → TP/IVP → CDI | 이해상충 그룹 중 하나의 그룹만 접근 |
| 핵심 규칙 | 직접 수정 불가, 직무 분리 | 경쟁 그룹 접근 불가, 교차 기록 금지 |
| 활용 분야 | 금융/회계 시스템, 재고 관리 업무 | 은행, 로펌, 컨설팅 등 다수 고객사 환경 |
- 클락-윌슨 모델은 “누가 어떤 절차로 데이터를 수정하는가”에 집중하여 상업적 데이터의 위·변조를 막는 데 목적이 있고, 만리장성 모델은 “이 사람이 과거에 무엇을 열람했는가”를 추적하여 경쟁 관계에 있는 기업 간의 정보가 교차 오염되거나 유출되는 것을 실시간 차단하기 위한 목적으로 사용
[참고]
- David D. Clark, David R. Wilson, IEEE Symposium on Security and Privacy, A Comparison of Commercial and Military Computer Security Policies, 1987
- David F.C. Brewer, Michael J. Nash, IEEE Symposium on Security and Privacy, The Chinese Wall Security Policy, 1989
About The Author
